Bárbara Castro
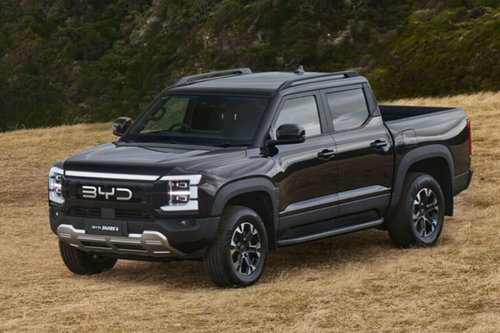
RedatoraUm hacker conseguiu invadir uma BYD Shark 6 sem precisar de senha, controlar funções do veículo e ouvir tudo o que acontecia dentro da cabine. A demonstração, contudo, foi além: pelos alto-falantes da picape, ele ativou a Siri no iPhone do motorista e conseguiu obter seu número de telefone, data de nascimento e lista de contatos. Um desses números pertencia ao primeiro-ministro da Austrália.
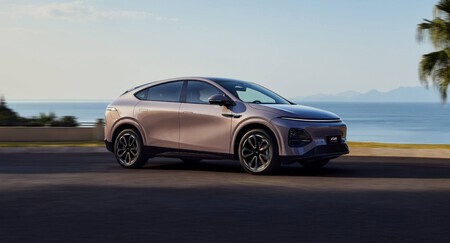
A demonstração faz parte de um documentário da ABC News sobre os riscos de segurança cibernética ligados à chegada de carros elétricos chineses à Austrália. A investigação também colocou a Xpeng sob a lupa. Uma fonte anônima teve acesso a um modelo G6 e conseguiu visualizar dados como localização, velocidade, ocupação dos bancos e ângulo do volante. A reportagem aponta que essas informações, junto a outros registros, também ficavam disponíveis para a montadora na China.
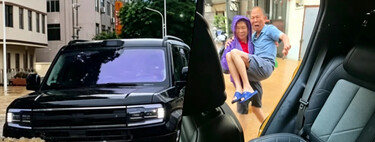
No caso da BYD, o teste foi conduzido por Dan Hreszczuk, especialista em cibersegurança automotiva. Ele ficou com uma Shark 6 por duas semanas e encontrou uma vulnerabilidade que deu acesso aos sistemas da caminhonete. Sem precisar de senha, a brecha permitiu trancar o motorista dentro da cabine, aumentar o som no volume máximo e manipular limpadores de para-brisa e faróis com o carro em movimento.
O microfone levou o experimento a outro patamar. Hreszczuk conseguiu ouvir áudios gravados no interior da picape, com acesso em potencial a conversas e ligações dos ocupantes. Em seguida, reproduziu pelos alto-falantes do modelo da BYD a frase de ativação do smartphone da Apple. O celular reconheceu o "E aí, Siri" e atendeu aos comandos seguintes do pesquisador.
Foi nesse momento que dados privados vieram à tona. A Siri revelou a data de nascimento e o número de telefone do usuário, além de contatos salvos na agenda — incluindo o número pessoal do primeiro-ministro australiano. Hreszczuk nem precisou invadir o iPhone diretamente: ele utilizou o próprio sistema de som do veículo para fazer o aparelho escutar e responder.
Nissan, Kia, Tesla e Subaru também têm histórico semelhante
O episódio ganha contornos ainda mais delicados porque vários desses modelos são utilizados por autoridades governamentais. A Organização Australiana de Inteligência de Segurança já alertou ministros e servidores a não manterem conversas confidenciais dentro de seus carros, nem conectarem dispositivos profissionais aos veículos. Não há, contudo, regras restringindo quais automóveis podem comprar. O ministro do Comércio australiano, Don Farrell, possui uma BYD Shark 6, enquanto o ministro de Mudanças Climáticas e Energia, Chris Bowen, dirige um Xpeng G6.
A apreensão na Austrália também envolve o destino final dos dados coletados por esses veículos. No ano passado, parlamentares britânicos alertaram que o governo da China possui amparo legal para ter acesso a informações captadas por câmeras, sensores e radares de veículos com tecnologia chinesa. O Reino Unido e a Polônia já chegaram a impor restrições à circulação desses carros em locais estratégicos. Até o momento, no entanto, as investigações deste caso não trouxeram provas de que o governo chinês tenha ordenado espionagem por meio das fabricantes.
Ainda assim, a vulnerabilidade não é exclusividade das marcas chinesas. Um estudo da Fundação Mozilla publicado em 2023, avaliou as diretrizes de privacidade de 25 fabricantes de automóveis, e todas receberam o selo de advertência "Privacidade não incluída". Cerca de 84% das marcas analisadas compartilhavam ou vendiam os dados coletados a terceiros. Nissan e Kia chegaram a constar com menções à coleta de dados sobre a atividade e vida sexual dos motoristas. Há também casos documentados de vulnerabilidades em veículos da Tesla, Kia e Subaru. O caso da BYD Shark 6 deixa evidente um problema muito maior do que a nacionalidade da montadora: qualquer carro conectado pode se tornar uma porta de entrada para toda a informação que carregamos conosco.
Matéria traduzida de Xataka*
Ver 0 Comentários