Laura Vieira
RedatoraJornalista recém-formada, com experiência no Tribunal de Justiça, Alerj, jornal O Dia e como redatora em sites sobre pets e gastronomia. Gosta de ler, assistir filmes e séries e já passou boas horas construindo casas no The Sims.
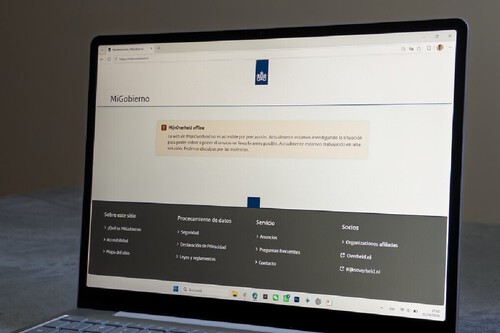
A internet funciona tão bem na maior parte do tempo que mal pensamos em tudo o que acontece nos bastidores antes de uma página aparecer na nossa tela. Simplesmente fazemos login, realizamos o que precisamos e seguimos em frente. Mas hoje a experiência pode ser diferente: um site oficial exibe uma mensagem de manutenção, outro retorna um erro e alguns simplesmente ficaram indisponíveis . Não estamos vendo um único site falhar por acaso, mas sim as consequências visíveis de um problema que afeta uma tecnologia amplamente difundida e que levou diversas organizações a tomarem uma decisão incomum: desconectar-se em vez de permanecerem expostas.
Agora sabemos o que está por trás dessas interrupções. O PHP, uma das linguagens mais utilizadas na web, teve que lançar correções para duas vulnerabilidades críticas, CVE-2026-109618 e CVE-2026-109619 . A recomendação das autoridades de cibersegurança é direta: atualize o mais rápido possível e, se isso não for possível ou se as medidas paliativas temporárias não forem suficientes, considere a possibilidade de desativar o sistema temporariamente. Essa cautela já se traduziu em ações concretas na Europa, onde administrações e outros órgãos na Holanda, Finlândia, Dinamarca e França desativaram temporariamente sites e serviços públicos.
O PHP opera em uma parte da internet que geralmente não vemos: o servidor. Quando acessamos certos sites, essa linguagem é capaz de gerar conteúdo dinâmico, consultar bancos de dados ou executar parte da lógica necessária antes que a página chegue ao nosso navegador. Isso nos ajuda a entender a dimensão do problema. De acordo com a W3Techs , o PHP está presente em 69,3% dos sites cuja linguagem de servidor pode ser identificada. O WordPress, que depende do PHP e alimenta 39,6% de todos os sites, é talvez o exemplo mais conhecido, embora as vulnerabilidades não estejam no próprio WordPress.
Os atacantes já estão tentando invadir.
Os aspectos técnicos são complexos, mas as consequências são relativamente fáceis de entender. Ambas as vulnerabilidades afetam a forma como o PHP lida com certos erros de memória durante uma requisição e podem deixar o servidor em um estado inseguro. Sob as condições certas, uma requisição criada por um atacante pode explorar esse comportamento para executar código remotamente sem ter feito login. Portanto, não estamos falando de um simples bug que derruba um site: o risco reside na possibilidade de alguém forçar o próprio servidor a executar instruções não autorizadas.
A ameaça deixou de ser puramente teórica. A Cloudflare afirma ter detectado tráfego de ataques direcionados contra clientes expostos a essas vulnerabilidades e declara que os atacantes têm modificado seus payloads para tentar contornar as defesas implementadas. Isso confirma que já existe atividade real em andamento, com o objetivo de explorar essas falhas, mas é importante distinguir cuidadosamente entre dois cenários: a existência de ataques contra sistemas vulneráveis não significa que os sistemas que tiveram seus serviços interrompidos tenham sido comprometidos. Por enquanto, não temos evidências de que essas interrupções sejam resultado de intrusões confirmadas.
A Cloudflare afirma ter detectado tráfego de ataque direcionado contra clientes expostos a essas vulnerabilidades
Como mencionado anteriormente, esse cenário levou as autoridades a considerarem uma medida muito menos comum: desconectar sistemas que não podem ser protegidos a tempo. O NCSC do Reino Unido permite explicitamente a desativação de um serviço quando não é possível implementar as correções ou mitigações necessárias, uma política também adotada pela NSA Cyber . Na Europa, essa opção já se traduziu em ações concretas: agências e serviços na Holanda, Finlândia, Dinamarca e França desativaram temporariamente sites ou plataformas. Durante as verificações, alguns exibiam páginas de manutenção, outros retornavam um erro 503 e alguns estavam completamente inacessíveis.
Atualmente, vários sites pertencentes a entidades públicas europeias ainda não estão funcionando normalmente. Alguns exibem avisos de manutenção, outros retornam erros 503 e alguns sequer aceitam conexões. Esses são alguns dos casos que pudemos verificar diretamente.
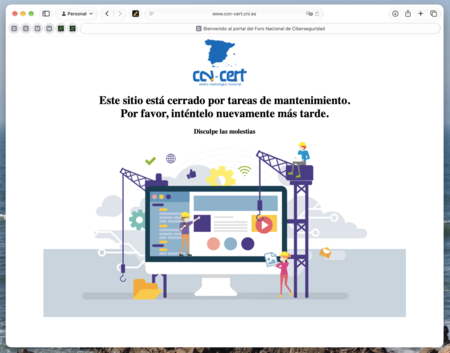 O CCN-CERT, referência em cibersegurança para as administrações públicas espanholas, exibe um aviso de manutenção em seu site.
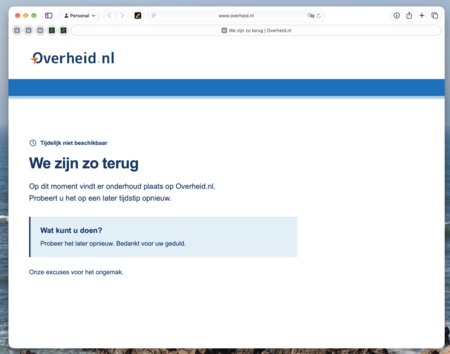 O site oficial do governo holandês exibe um aviso de manutenção enquanto as autoridades trabalham nas correções
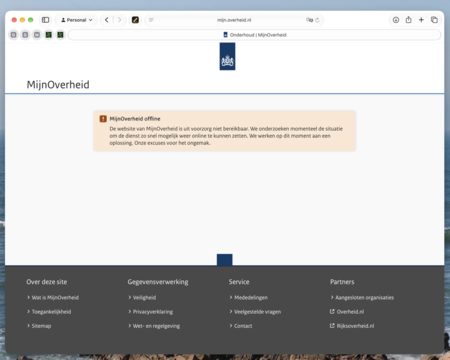 A área pessoal da Administração Holandesa permanece fora de serviço e retorna um erro 503.
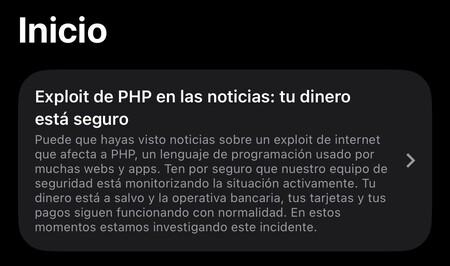 O neobanco holandês bunq também respondeu ao alerta. Embora seu aplicativo esteja funcionando normalmente, a instituição garantiu aos seus usuários que seu dinheiro está seguro e que está investigando a situação
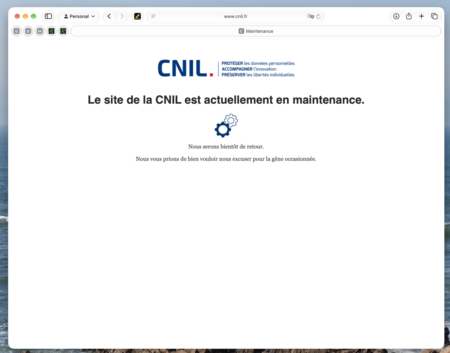 A autoridade francesa de proteção de dados mantém seu site em modo de manutenção
A dificuldade reside agora na enorme fragmentação do ecossistema. O PHP lançou versões corrigidas para as ramificações 8.2, 8.3, 8.4 e 8.5, mas instalações mais antigas podem depender de provedores de suporte de longo prazo (LTS) ou de uma migração para uma versão compatível. Além disso, o PHP reside no servidor, portanto, sua manutenção pode ser de responsabilidade do administrador ou do provedor de hospedagem , e não do proprietário do site. Essa dependência ajuda a explicar por que algumas organizações continuam desativando serviços mesmo após a disponibilidade de uma correção técnica.
Ver 0 Comentários