Fabrício Mainenti
RedatorPoucas vezes nos perguntamos o que precisa acontecer para que uma transferência chegue ao seu destino, um documento permaneça privado ou para que ninguém mais consiga acessar nossas contas. Simplesmente abrimos o celular e seguimos em frente, pois incorporamos esses serviços à nossa rotina com a naturalidade de quem acende a luz em casa.
Porém, por trás de cada operação, existem decisões técnicas, controles e pessoas — que nós, usuários, raramente vemos. Nossa relação com o digital é construída, em grande medida, sobre essa confiança que tomamos como garantida.
Nunca tivemos garantias absolutas em termos de cibersegurança, mas desenvolvemos mecanismos para manter os riscos sob controle. Uma parte fundamental dessa estratégia consiste em tornar a superação de certas barreiras algo excessivamente custoso, complexo ou demorado para um atacante, enquanto as equipes responsáveis identificam vulnerabilidades e trabalham para corrigi-las.
O problema é que a inteligência artificial está começando a alterar essa relação entre esforço e tempo, facilitando tarefas que, antes, poderiam exigir uma investigação considerável. E, quando descobrir uma falha se torna mais rápido, aumenta também a pressão sobre aqueles que precisam solucioná-la.
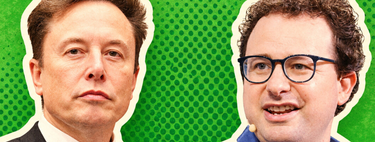
Uma das vozes que decidiu alertar publicamente sobre esse cenário é Jason Clinton, vice-diretor de cibersegurança da Anthropic. No dia 22 de outubro, ele publicou em sua conta pessoal no X uma mensagem que não deixa muito espaço para o otimismo:
"Por pior que a situação tenha ficado nos últimos quatro dias, ela vai piorar muito mais antes de melhorar. Responsáveis pela segurança, nunca desperdicem uma crise: recorram aos seus conselhos de administração e peçam ajuda agora mesmo. Não por causa da inteligência artificial, mas para o básico. (Precisamos resistir por cerca de 18 meses)".
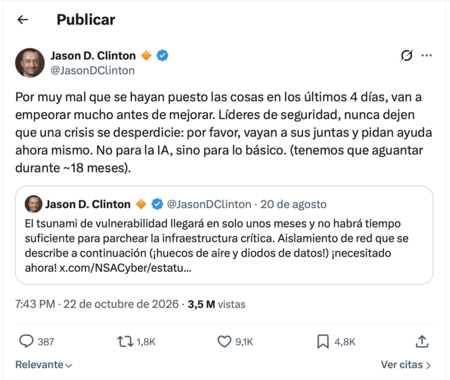 Captura de tela da publicação de Jason Clinton no X, originalmente escrita em inglês e traduzida para o espanhol | Toque para ver a publicação original
Sua trajetória ajuda a entender por que vale a pena prestar atenção a estas palavras. Antes de ingressar na Anthropic em abril de 2023 como seu primeiro diretor de Segurança da Informação (CISO), Clinton passou mais de uma década no Google, onde chegou a liderar a segurança da infraestrutura do Chrome.
Atualmente, ele ocupa o cargo de vice-diretor na empresa responsável pelo Claude, posição a partir da qual contribui para definir sua estratégia de segurança. Sua experiência também se reflete em dois artigos publicados pela Anthropic em julho de 2026, dedicados à segurança de agentes de IA e ao desenvolvimento de software.
Para entender o contexto desse alerta, vale a pena analisar o que aconteceu nos últimos dias, embora Clinton não tenha vinculado explicitamente suas palavras a esses eventos. Como documentamos extensamente no Xataka, em 20 de outubro começaram a circular os identificadores de duas vulnerabilidades críticas no PHP, antes mesmo da publicação de seus detalhes técnicos.
As falhas, conhecidas coletivamente como PHP2Shell e classificadas com um nível de gravidade de 9,2 em 10, poderiam permitir que um invasor executasse código em servidores vulneráveis sem necessidade de autenticação.
Um "tsunami" de vulnerabilidades
A urgência não terminou com a publicação dessas correções. A Amazon afirma ter detectado uma tentativa de exploração já no dia 17 de outubro, quatro dias antes da divulgação oficial; por sua vez, a Cloudflare — segundo seu CEO — chegou a registrar milhões de tentativas após a descoberta das falhas.
Diante dessa pressão, a ENISA e outros órgãos europeus recomendaram isolar das redes públicas as aplicações expostas que não pudessem ser atualizadas imediatamente. A urgência também trouxe consequências visíveis: segundo a Reuters, administrações europeias suspenderam temporariamente serviços digitais como medida preventiva.
Este episódio ilustra uma das grandes preocupações que a inteligência artificial tem gerado no campo da cibersegurança. Os modelos mais avançados podem ajudar a encontrar falhas, analisar suas causas e desenvolver métodos para explorá-las, reduzindo o esforço necessário para a realização de determinadas tarefas.
De fato, a PHP Foundation reconhece que os primeiros indícios de um desses problemas remontavam a 2024, mas dificuldades técnicas e a falta de recursos atrasaram sua correção. Descobrir uma vulnerabilidade não significa que a solução seja imediata: desenvolver, testar e implementar correções (patches) ainda exige tempo.
A Anthropic já alertava sobre essa situação em um documento publicado em abril de 2026 e assinado, entre outros, pelo próprio Jason Clinton.
A preocupação do executivo vinha de antes. Em agosto, ele reagiu no X a uma publicação da Agência de Segurança Nacional dos EUA (NSA) sobre ameaças a controladores industriais, utilizados em infraestruturas críticas.
O órgão alertava para atividades maliciosas que recorriam a scripts gerados por IA contra determinados sistemas industriais, mas Clinton foi além: afirmou que um "tsunami de vulnerabilidades" se aproximava e que talvez não houvesse tempo suficiente para aplicar as correções.
Por isso, ele defendeu o isolamento de certas redes e o uso de diodos de dados — dispositivos que permitem a transmissão de informações em uma única direção.
Sua recomendação mais recente também traz uma dimensão corporativa que merece atenção. Ao orientar os responsáveis pela segurança a recorrerem aos seus conselhos de administração, ele aponta para os órgãos encarregados de supervisionar as grandes decisões estratégicas de uma empresa.
Isso não significa que os membros do conselho precisem aprovar cada gasto com tecnologia, mas sim que podem apoiar investimentos, exigir mudanças e colocar certos riscos entre as prioridades da organização.
Outro ponto-chave de seu alerta reside naquilo para o que ele não solicita recursos: novas ferramentas de inteligência artificial. Seu pedido é pelo reforço de medidas de segurança fundamentais.
Estamos falando, por exemplo, de controlar quem tem acesso aos sistemas, exigir autenticação multifator, manter backups recuperáveis e contar com procedimentos claros para a resposta a incidentes. São medidas conhecidas, mas cuja implementação exige tempo, pessoal e orçamento.
E o que precisaria acontecer dentro desses 18 meses para que a situação começasse a melhorar? Clinton explicou isso mais tarde em outra publicação no X, usando um conceito que chamou de "vulnzero".
Ele acredita que as capacidades de cibersegurança — hoje associadas aos modelos de IA mais avançados — acabarão chegando a versões muito menores e mais econômicas, até serem integradas de forma generalizada ao desenvolvimento de software e, segundo sua previsão, impedirem que falhas de segurança continuem chegando aos produtos lançados.
Talvez a questão de fundo não seja até onde os modelos de inteligência artificial podem chegar, mas sim o que fazemos enquanto suas capacidades continuam avançando. Clinton vislumbra um futuro no qual essa mesma tecnologia permita encontrar e corrigir erros antes que cheguem aos usuários; contudo, esse cenário permanece sendo apenas uma previsão.
Enquanto isso, as organizações precisam tomar decisões com base nos recursos disponíveis e nos riscos que já conhecem, sem confiar sua proteção a um aprimoramento que ainda não se concretizou.
Imagens | SANS Institute (edição Xataka) | Captura de tela X

Texto traduzido e adaptado do portal parceiro Xataka Espanha
Ver 0 Comentários