
Victor Bianchin
RedatorVictor Bianchin é jornalista.
Quando pensamos em proteger nossas criptomoedas, costumamos pensar em senhas, golpes na internet ou ataques cibernéticos. No entanto, existe outra dimensão da segurança que pode passar mais despercebida: a integridade do dispositivo físico ao qual confiamos as chaves de acesso aos nossos fundos. Podemos comprar uma carteira autêntica, recebê-la na embalagem e verificar que aparentemente funciona normalmente. Mas nenhuma dessas circunstâncias garante, por si só, que ninguém tenha adulterado seu interior. E esse é justamente o tipo de risco que pode colocar em xeque até mesmo as precauções mais comuns.
As primeiras denúncias chegaram em 9 de outubro, vindas do Sudeste Asiático: usuários de carteiras Ledger afirmavam que seus fundos haviam desaparecido sem que tivessem autorizado qualquer transferência. A fabricante associou os casos confirmados de perdas à CryptoBilis, uma distribuidora autorizada a vender seus produtos na Malásia, na Indonésia e nas Filipinas.
Segundo a Bitquery, o ataque resultou no roubo de cerca de 102 milhões de dólares de 324 carteiras digitais identificadas em seis redes blockchain, embora sua análise não permitisse determinar como cada chave foi obtida. A Ledger confirmou a presença de um implante físico não autorizado em pelo menos um dos dispositivos afetados, mas não validou o valor total das perdas. A Ledger agora investiga uma possível adulteração de dispositivos que foram vendidos por distribuidores autorizados
A porta dos fundos estava dentro do dispositivo
Para entender como esse ataque foi possível, primeiro precisamos esclarecer o que um desses aparelhos realmente protege. As criptomoedas não ficam armazenadas nele, mas permanecem registradas em uma blockchain, enquanto o dispositivo guarda as chaves privadas necessárias para autorizar transações. Durante a configuração, um Ledger Nano X exibe uma frase de recuperação de 24 palavras, que permite reconstruir essas chaves caso percamos a carteira. O problema é que, se alguém conseguir obter essa combinação, poderá recuperar o acesso aos fundos sem precisar do dispositivo original.
A chave do ataque estava em uma modificação que os proprietários não conseguiam perceber a olho nu. Segundo as investigações de Joe Grand e da Tibane Labs, determinados Ledger Nano X haviam sido adulterados com circuitos adicionais conectados ao sistema que envia informações para a tela. Quando o usuário configurava o aparelho, esses componentes interceptavam os caracteres da frase de recuperação e os armazenavam. Depois, um módulo LTE, um eSIM e uma antena permitiam transmitir os dados aos invasores, que podiam recuperar o acesso à carteira usando outro dispositivo.
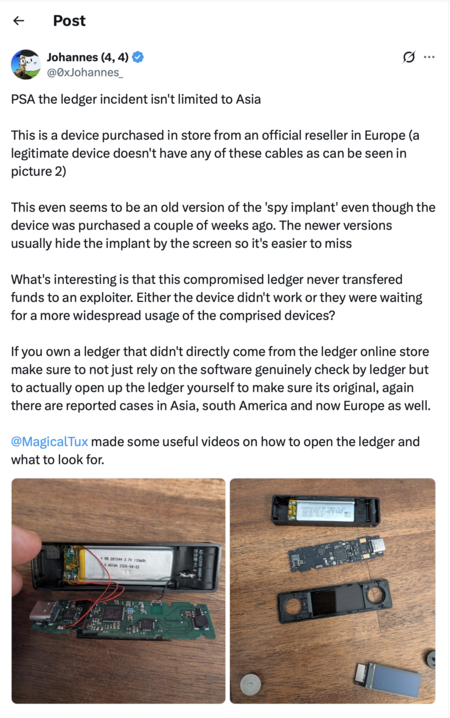 Usuário mostrou uma Ledger Nano X supostamente manipulada (esquerda) junto a uma sem adulteração (direita) | Foto: Johannes (X)
Como uma alteração dessas podia passar despercebida? O sistema Genuine Check, da Ledger, verifica a autenticidade do dispositivo por meio de seu chip de segurança, mas não foi projetado para identificar componentes adicionados ao redor dele. Se esse chip permanecer intacto, um aparelho adulterado poderá passar pela verificação e funcionar aparentemente de forma normal, uma limitação que o próprio fabricante reconheceu. Além disso, a empresa francesa afirma não ter encontrado indícios de invasão em seus sistemas ou serviços. As investigações realizadas até agora apontam para a adulteração física de determinadas unidades, e não para uma violação de sua infraestrutura interna.
Os sinais dessa ameaça haviam surgido muito antes do roubo. Em agosto de 2025, o pesquisador Joe Grand começou a examinar carteiras Ledger depois que um comprador na Tailândia detectou componentes estranhos em uma delas. Em março de 2026, ele comunicou suas descobertas ao fabricante, mas as investigações continuaram: meses depois, Mark Karpelès, da Tibane Labs, identificou versões mais sofisticadas, nas quais os fios visíveis haviam sido substituídos por circuitos flexíveis cuidadosamente camuflados. Essa evolução apontava para um trabalho cada vez mais elaborado, embora não prove que todos os dispositivos tenham sido modificados pelos mesmos responsáveis.
Com a investigação ainda em andamento, a Ledger recomendou que aqueles que tivessem comprado um de seus dispositivos da CryptoBilis nos 90 dias anteriores ao alerta não iniciassem a configuração caso ainda não o tivessem feito. Para quem já havia configurado o aparelho, a empresa aconselhou considerar a transferência dos fundos para uma nova carteira Ledger, com uma frase de recuperação diferente. A companhia também está revisando suas medidas contra adulterações físicas, enquanto fabricantes como a Trezor anunciaram mudanças preventivas em suas redes de distribuição. Por enquanto, porém, ninguém identificou publicamente os responsáveis, e não se sabe o número total de unidades afetadas.
Imagens | Roderart (CC BY-SA 4.0) | 0xJohannes_ (captura de tela do X)

Este texto foi traduzido/adaptado do site Xataka Espanha.
Ver 0 Comentários