Bárbara Castro
RedatoraA Europa passa há um mês por ataques contra o que há de mais cotidiano: os refrigeradores de várias redes de supermercados chegaram a bater 50 graus. Na França, um banco de sangue teve seus freezers violados, enquanto ameaças falsas de bomba colocaram aviões e escolas em alerta máximo.
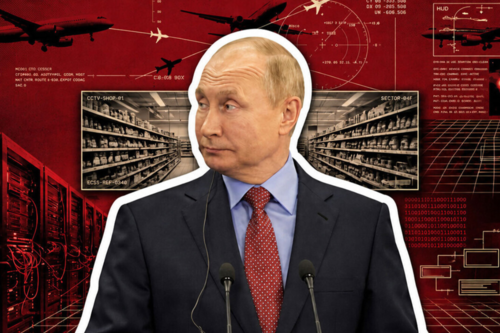
Isoladamente, esses episódios podem parecer meros ataques cibernéticos pontuais. Quando analisados em conjunto, porém, surge um padrão claro que converge para um grupo específico de países. A grande dúvida é se existe uma guerra híbrida em andamento, o que está por trás dessa pressão em solo europeu e quem se beneficia com tudo isso. Duas hipóteses ganham força: o uso da inteligência artificial como acelerador e uma coordenação articulada nos bastidores.
Como funciona uma guerra híbrida
O ministro da Defesa da Itália, Guido Crosetto, descreveu o conflito como uma guerra travada "abaixo do limiar de detecção". O objetivo central é camuflar a autoria para dificultar a identificação de um culpado evidente — sem uma agressão aberta, a ofensiva nunca é formalmente reivindicada. São golpes pequenos o bastante para não justificar uma resposta militar convencional, mas pensados para se repetirem sem parar, desgastando governos ao espalhar caos e descontentamento entre os cidadãos.
Como destaca a revista Foreign Policy, a arma mais valiosa dessa estratégia é a assimetria. Bastam poucos minutos para forjar um e-mail falso e ocultar seu remetente, mas o impacto obriga o alvo a evacuar aeroportos inteiros, desviar rotas de voos ou mobilizar caças militares. Para complicar, a Agência Europeia para a Cibersegurança (ENISA) alerta que cibercriminosos, ativistas e espiões estatais vêm compartilhando ferramentas e técnicas, tornando cada vez mais difícil distinguir a real origem dos ataques.
O que esses ataques buscam na Europa
O primeiro grande objetivo é psicológico: gerar insegurança coletiva, espalhar nervosismo e medir o tempo de resposta de cada Estado. Saber quantos caças foram acionadas diante das ameaças de bomba da semana passada e sob quais condições operacionais é uma informação valiosíssima para qualquer adversário. Um simples e-mail gera atrasos em cadeia para voos comerciais, amplia a sensação de desamparo e mina a confiança nas autoridades. No fim das contas, isso consome tempo e recursos militares para conter ameaças falsas, impedindo que essa atenção seja direcionada a conflitos reais, como a guerra na Ucrânia.
O segundo objetivo é político. Sidharth Kaushal, pesquisador do Royal United Services Institute (RUSI), explicou à CNBC que ações de guerra híbrida buscam pressionar lideranças europeias, deixando claro o alto custo que certas decisões geopolíticas podem acarretar. A fatura do conflito pode cair sobre os próprios governantes. Em um momento em que a Europa enfrenta protestos contra o custo de vida, autoridades locais identificaram interferências estrangeiras para acirrar os ânimos nas ruas e instaurar um clima generalizado de instabilidade social.
O alvo vulnerável: a rotina do cidadão comum
Os invasores miram justamente naquilo que está conectado e mal protegido. Grupos pró-Rússia que assumiram o ataque cibernético aos refrigeradores de supermercados europeus admitiram que sequer usaram malwares avançados: bastaram senhas padrão e portas de acesso mal configuradas. Para completar, alertaram que as próximas investidas mirariam infraestruturas críticas, como sistemas de abastecimento de água e redes de distribuição de energia elétrica.
A fragilidade da defesa civil transformou a rotina dos cidadãos no flanco mais vulnerável do continente. Uma análise da National Review destaca que a Europa desmantelou boa parte de sua estrutura de defesa civil após a Guerra Fria — sendo a Suécia uma das raras exceções a manter protocolos ativos de proteção para suas infraestruturas públicas essenciais.
Inteligência artificial e ofensivas orquestradas
Segundo levantamento da Check Point, os ataques virtuais no mundo dispararam 32% em outubro — avanço que chegou a 13% na Espanha. A empresa aponta a inteligência artificial como o principal catalisador dessa explosão, já que a tecnologia automatiza invasões que antes exigiam semanas de trabalho manual. Além disso, criminosos já utilizam ferramentas de IA para encontrar brechas e atacar sistemas públicos com muito mais precisão e velocidade.
A coordenação simultânea dessas ações é outro fator determinante no aumento das ameaças: são ondas de baixa intensidade espalhadas por vários países, sincronizadas em janelas curtas de tempo e direcionadas a alvos estratégicos do dia a dia, como aviões, redes de supermercados e escolas.
Os suspeitos de sempre
Sem uma assinatura oficial, resta avaliar a quem interessa promover instabilidade na Europa. Serviços de inteligência do continente enxergam a mão de Moscou nas ações. Desde que os combates na Ucrânia entraram em um impasse, o governo russo intensificou sua postura híbrida. A estratégia escalou de invasões a sites governamentais para o envio de drones com explosivos até Leipzig, na Alemanha, como represália ao apoio prestado a Kiev.
Apesar do cenário desfavorável, ainda não existem provas cabais contra o Kremlin. O governo russo nega categoricamente envolvimento nos episódios, e agentes europeus admitem que uma responsabilização definitiva pode nunca acontecer. A Rússia segue como a hipótese mais provável, mas a falta de provas concretas impede retaliações oficiais diretas. É a velha tática de atirar a pedra e esconder a mão.
Quem tem pouco (ou nada) a ganhar
O Irã também figurou entre os potenciais suspeitos. A França chegou a culpar a Guarda Revolucionária iraniana pela invasão a sistemas de supermercados e prometeu pedir sanções ao bloco europeu. Ainda assim, seu interesse estratégico em desestabilizar a Europa como um todo é bem menos evidente que o de Moscou. Já no caso de Estados Unidos e Israel, não há qualquer motivo para enfraquecer aliados do bloco comunitário, e nenhuma investigação oficial aponta nessa direção.
A Coreia do Norte, por sua vez, é um autor improvável. A motivação dos hackers norte-coreanos costuma ser o lucro financeiro direto ou espionagem pura, e não a guerra híbrida para enfraquecer rivais políticos. Existem fortes indícios de que o regime de Pyongyang esteja por trás do roubo de mais de US$ 6,3 bilhões das carteiras da Binance e de pelo menos US$ 2 bilhões em criptomoedas ao longo de 2025, além de manter espiões infiltrados em empresas do Ocidente. Um ato de sabotagem sem retorno financeiro ou roubo de dados valiosos simplesmente foge desse perfil.
Matéria traduzida de Xataka*
Ver 0 Comentários